Ley de ciberresiliencia: ¿están preparados tus productos conectados?

¿Fabricas un dispositivo conectado, un equipo dotado de conexión Bluetooth, Wi-Fi o LoRa, o cualquier producto conectado que incorpore software? La Ley de Resiliencia Cibernética (CRA) te afecta. Esta nueva normativa europea impone requisitos de ciberseguridad a todos los productos que contengan componentes digitales y se comercialicen en la Unión Europea. Basta con un simple puerto de red o una conexión USB para que un producto entre en el ámbito de aplicación de la CRA. Y el plazo es más ajustado de lo que parece.
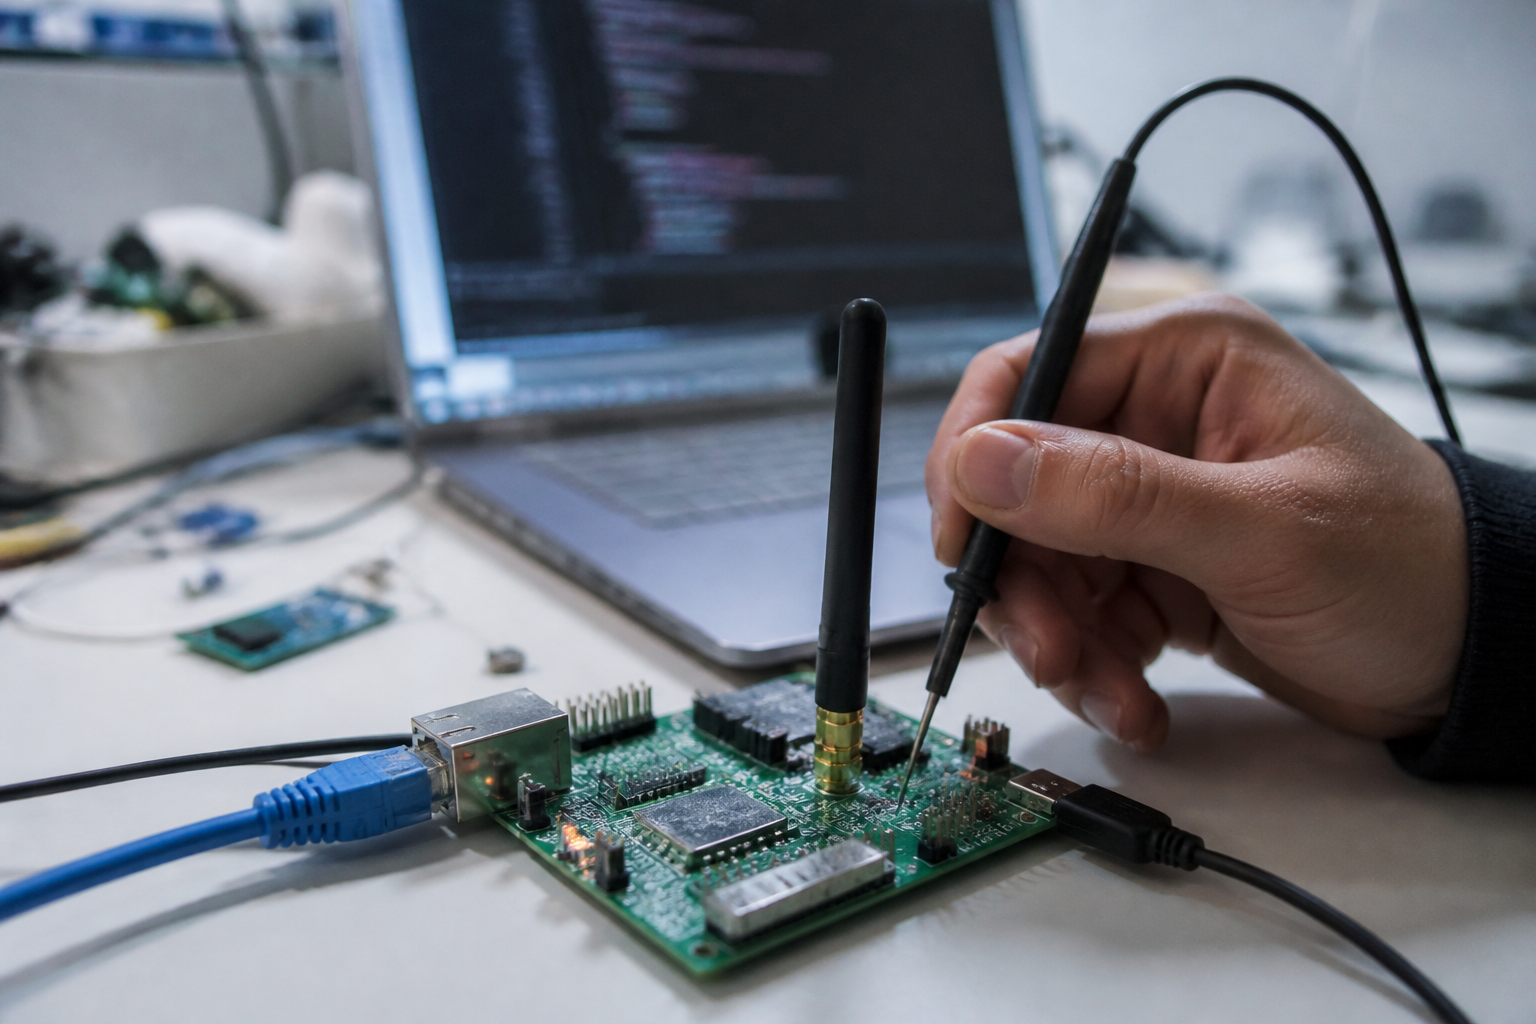
Ley de ciberresiliencia: ¿están preparados tus productos conectados?
Dos fechas que hay que recordar

La CRA entró en vigor en diciembre de 2024, pero sus obligaciones se aplican por fases.

Primera etapa, ya superada: el 11 de septiembre de 2026. A partir de esa fecha, los fabricantes deben notificar a las autoridades las vulnerabilidades que se estén explotando activamente y los incidentes graves, con una alerta temprana en un plazo de 24 horas. Esta obligación se aplica también a los productos que ya se encuentran en el mercado.

Segunda fase: el 11 de diciembre de 2027. A partir de esa fecha, todos los requisitos se aplicarán a los nuevos productos comercializados (o a los productos ya comercializados que hayan sufrido una modificación sustancial): evaluación de la conformidad, documentación técnica y marcado CE. Las multas pueden ascender a 15 millones de euros o al 2,5 % de la facturación mundial.

Catorce meses pueden parecer un plazo holgado. Pero para un producto físico, no lo es: entre la idea, el prototipo, la fabricación en serie y la certificación, un ciclo de desarrollo suele durar entre 12 y 18 meses. Un producto cuyo diseño se inicie hoy saldrá al mercado después de la fecha límite. Por lo tanto, debe diseñarse de acuerdo con la normativa desde el primer día.

Qué cambia el CRA en el diseño

La normativa no exige añadir una capa de seguridad al final del proyecto. Obliga a tener en cuenta la ciberseguridad desde la fase de diseño del producto:

  • ninguna vulnerabilidad conocida que pueda explotarse en el momento del lanzamiento, y una configuración segura por defecto;
  • autenticación, control de acceso y cifrado de datos confidenciales;
  • una superficie de ataque reducida a lo estrictamente necesario;
  • actualizaciones de seguridad durante todo el periodo de soporte del producto;
  • un inventario de los componentes de software (SBOM, por sus siglas en inglés, «Software Bill of Materials») y un proceso de gestión de vulnerabilidades;
  • una documentación técnica completa, que se conserva durante varios años.

Estas decisiones se toman en una fase muy temprana: la elección del microcontrolador, la gestión de claves, el mecanismo de actualización remota y las bibliotecas de software utilizadas (SBOM). Corregirlas a posteriori resulta costoso e incluso puede obligar a rediseñar la placa electrónica.

No todos los productos están en la misma situación

En función de su finalidad, un producto se clasifica en una categoría de riesgo diferente. La mayoría de los objetos conectados se incluyen en la categoría por defecto, con una autoevaluación de conformidad. Los productos más sensibles, como determinados equipos industriales, de seguridad o de red, pueden requerir la intervención de un organismo independiente. Por su parte, los productos sanitarios siguen estando regulados por el Reglamento MDR.

Identificar la categoría adecuada es la primera decisión que hay que tomar, ya que de ello dependen el presupuesto y los plazos del proyecto.

Quién hace qué


El fabricante sigue siendo legalmente responsable de la conformidad de su producto, lo que incluye la declaración de conformidad, la gestión de vulnerabilidades y las comunicaciones con las autoridades. No obstante, puede delegar parte de estas tareas mediante un mandato. La función de una oficina de ingeniería se centra, en primer lugar, en las fases previas y durante el diseño: integrar la seguridad en la arquitectura electrónica y de software, y elaborar la documentación técnica que demuestre la conformidad del producto. Posteriormente, puede prolongar su intervención tras la comercialización, garantizando la vigilancia y la notificación a las autoridades en nombre del fabricante.

¿Por qué contar con el apoyo de Quimesis?

Quimesis diseña productos conectados de principio a fin: electrónica, firmware, mecánica, conectividad y, posteriormente, preparación para la certificación y el marcado CE. La ciberseguridad se integra de forma natural en este proceso, ya que se define a través de las mismas decisiones técnicas que el resto del producto.

En concreto, Quimesis puede:

  • analizar su producto y determinar su categoría según el CRA;
  • identificar las discrepancias entre su producto actual y los requisitos del reglamento;
  • incorporar estos requisitos en el diseño de su próximo producto o en la mejora de uno ya existente;
  • elaborar la documentación técnica requerida;
  • ser designado representante para gestionar el seguimiento de las vulnerabilidades del producto, notificar a las autoridades las vulnerabilidades que se están explotando activamente y los incidentes graves, o bien mantener la documentación técnica y la declaración de conformidad.

Contar con un único socio para el diseño y el cumplimiento normativo evita las idas y venidas entre equipos y las sorpresas desagradables al final del proyecto.

Prevenir sale más barato que corregir

¿Tu producto conectado se lanzará al mercado después de diciembre de 2027? Hablemos de ello ahora mismo. Es durante la fase de diseño cuando el cumplimiento normativo resulta más económico.

Ponte en contacto con nosotros para obtener un análisis de cumplimiento personalizado


Publicado el 26 de octubre de 2026

Ver todas las noticias